人工智能导论 第 8 章 · 第七节
课程 › 第 8 章 › 第七节 隐私保护安全多方计算同态加密差分隐私联邦学习
第 8 章 人工智能前沿技术 · 第七节

数据隐私与隐私计算

让数据不可见但仍然可以计算
本 节 知 识 点
  1. 55数据隐私保护的三条路线
  2. 56隐私计算之一:安全多方计算
  3. 57隐私计算之二:同态加密
  4. 58隐私计算之三:差分隐私
  5. 59隐私计算之四:联邦学习
55
第 8 章 · 第七节

数据隐私保护的三条路线

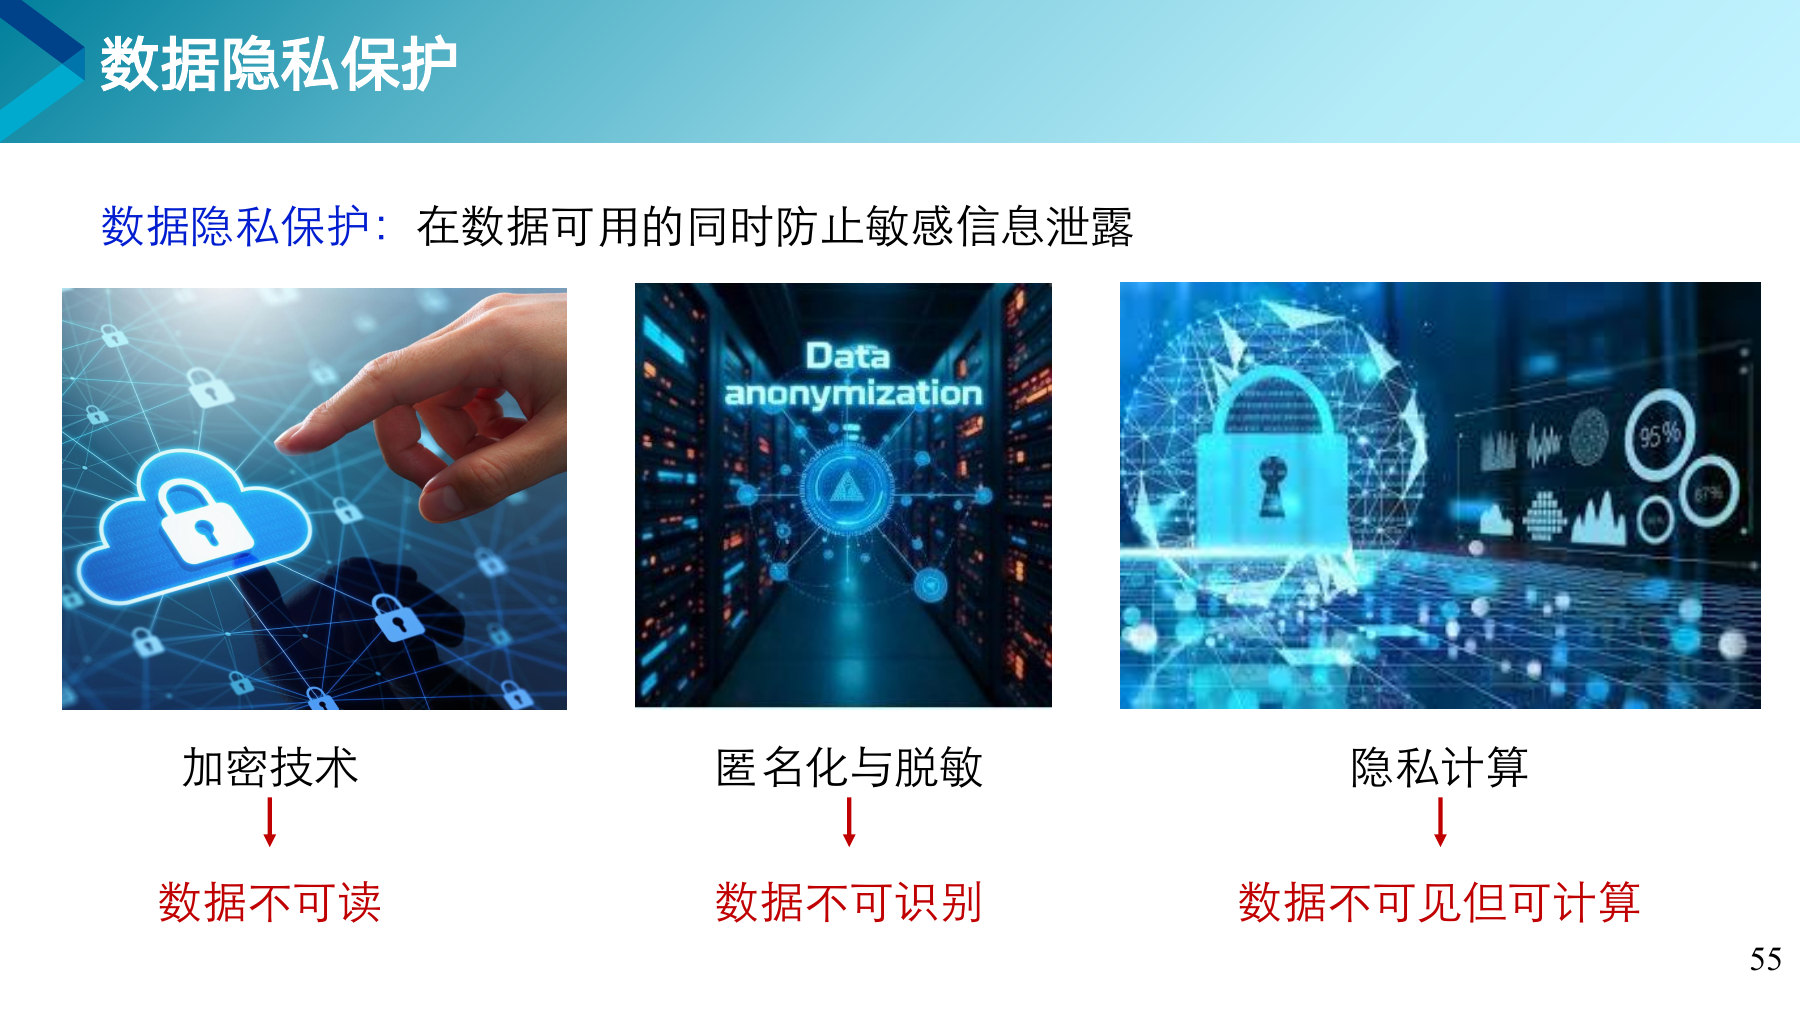
在数据可用的同时防止敏感信息泄露。
第 55 页课件

重 点三条路线三个效果

加密技术让数据不可读。匿名化与脱敏让数据不可识别。隐私计算让数据不可见但可计算。第三条最难,也最有用。

打个比方三者的区别

加密像把文件锁进保险柜,要用还得先打开。脱敏像把身份证号中间几位打码,看得见但认不出是谁。隐私计算是让别人在不打开保险柜的情况下就算出你要的结果。

知道更多为什么第三条最有价值

前两条都要在可用和保密之间二选一。隐私计算试图两者兼得,这也是它这几年成为热点的原因。后面四页讲的就是它的四种做法。

想一想

让别人算你的数据但不让他看见,可能吗?
56
第 8 章 · 第七节

隐私计算之一:安全多方计算

多方在不泄露原始数据的情况下协同完成计算任务。

第 56 页课件

关键术语

安全多方计算SMC
多方各自持有数据、协同算出结果而互不泄露输入的密码学方法

重 点图上那条链路

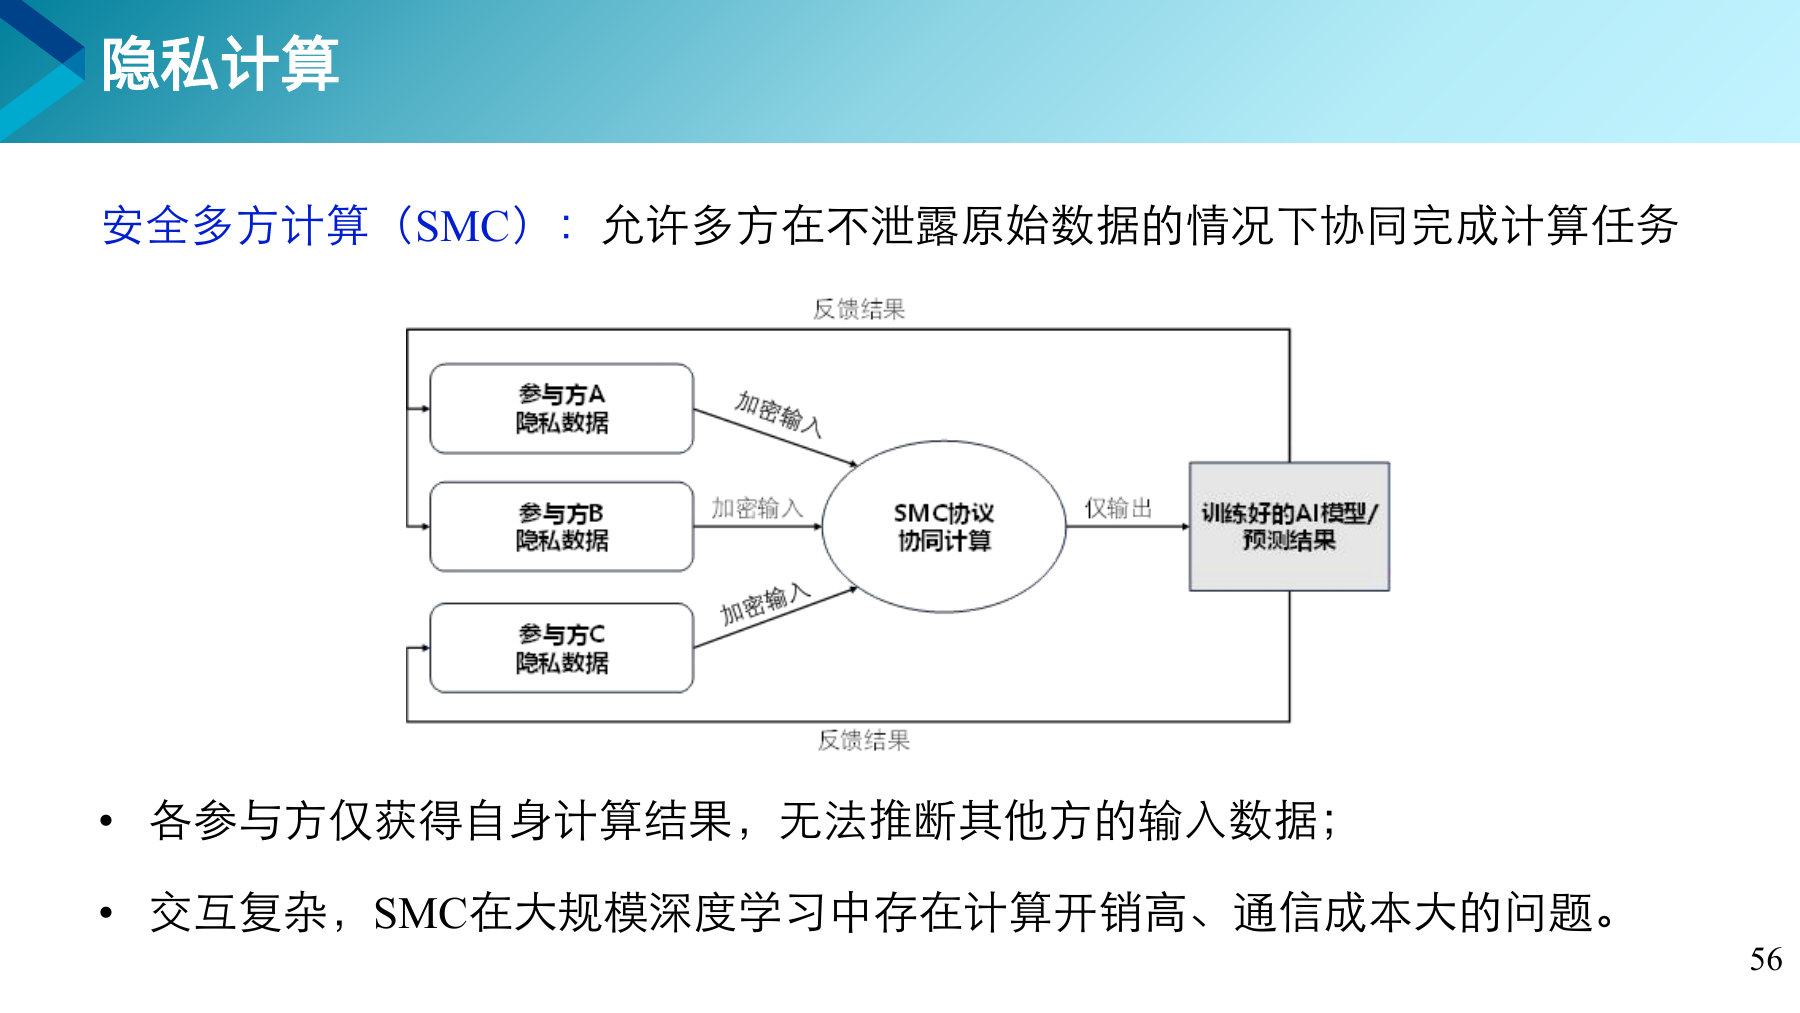
参与方 A、B、C 各自把自己的隐私数据加密后输入,协议在密文上完成协同计算,只输出最终的模型或预测结果,再把结果反馈给各方。

打个比方一个经典的例子

几个人想知道谁的工资最高,但谁都不愿意说自己挣多少。安全多方计算能算出这个答案,而且过程中没有人知道别人的具体数字。

知道更多代价也很明确

交互复杂,在大规模深度学习中存在计算开销高、通信成本大的问题。所以它更常用在计算量不大但保密要求极高的场景。

想一想

几个人都不说自己的工资,怎么知道谁挣得最多?

57
第 8 章 · 第七节

隐私计算之二:同态加密

允许在密文状态下直接进行计算。

第 57 页课件

关键术语

同态加密HE
可以直接对密文做运算、解密后得到正确结果的加密方法

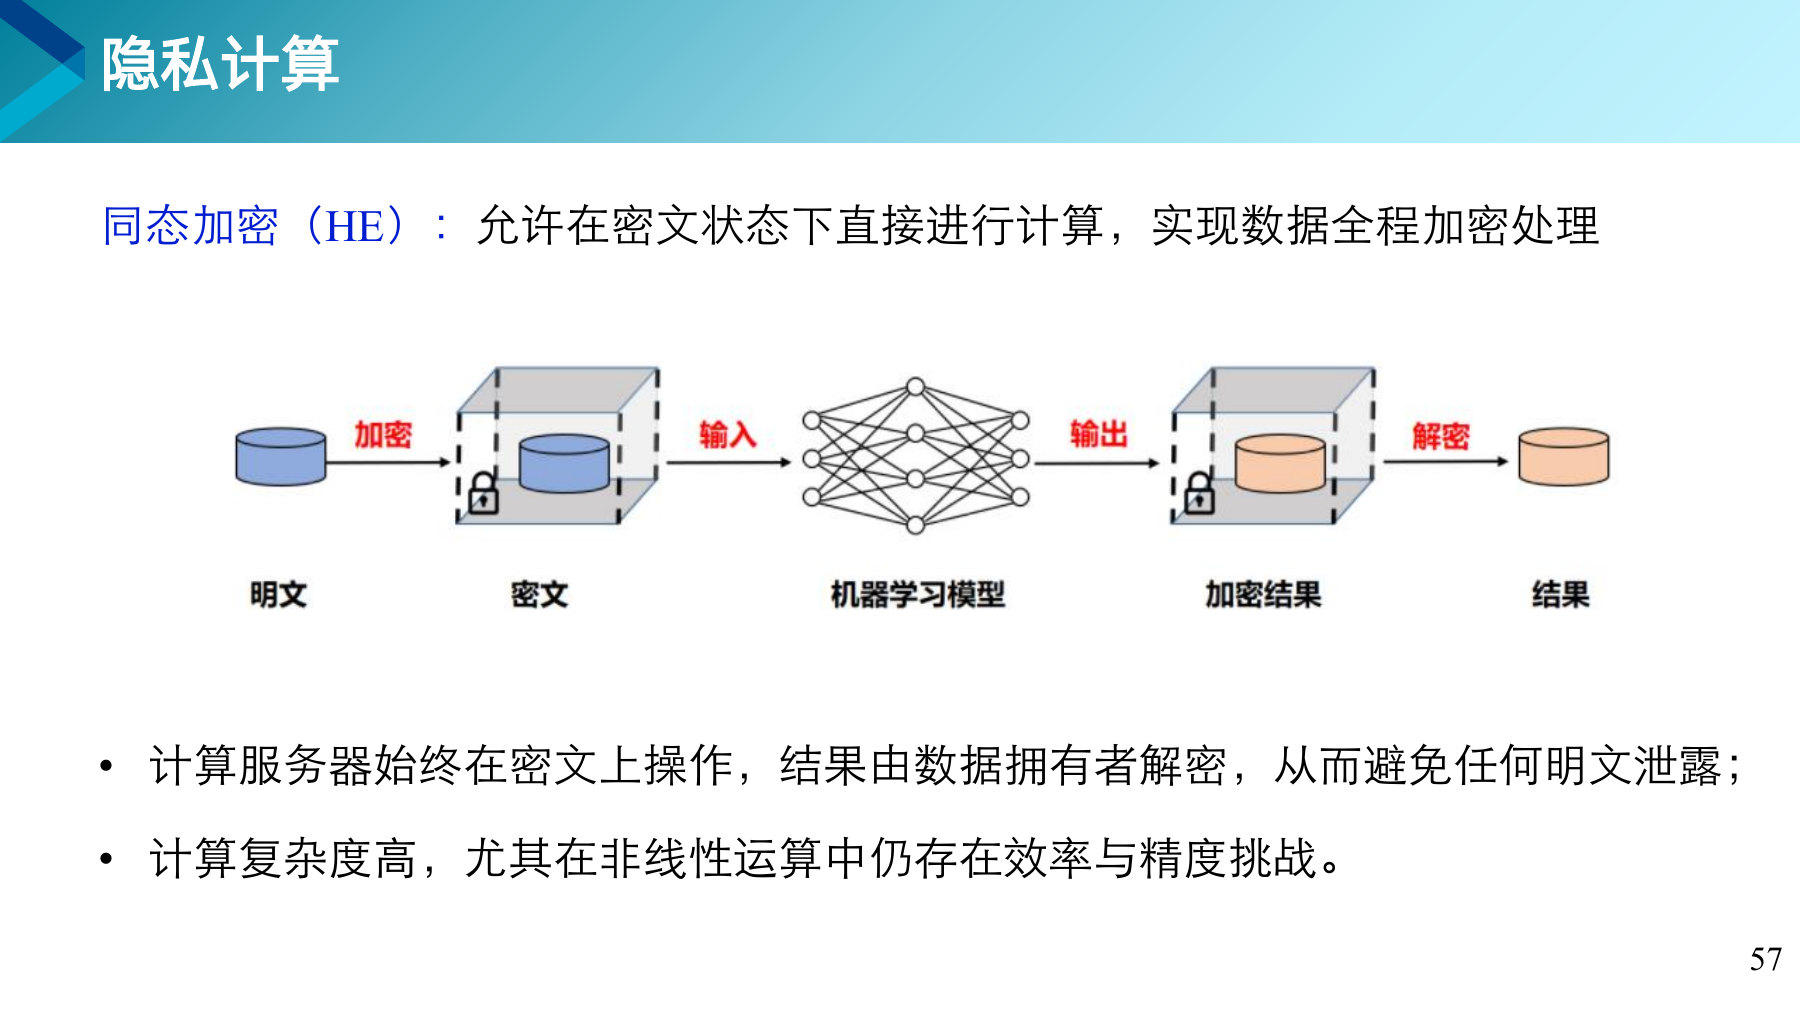
重 点图上那条链路

明文先加密成密文,密文直接送进机器学习模型计算,得到的是加密结果,最后由数据拥有者解密才看到真正的结果。计算服务器从头到尾没见过明文。

打个比方像戴着手套操作

你把东西装进一个不透明的箱子交给别人,箱子上开了几个手套口。他能伸手进去操作,能把东西摆弄好,但始终看不见里面是什么。

知道更多代价在哪

计算复杂度高,尤其在非线性运算中仍存在效率与精度挑战。深度学习里到处都是非线性激活函数,这正是同态加密目前最大的瓶颈。

想一想

服务器帮你算完了却不知道算的是什么,这有什么用?

58
第 8 章 · 第七节

隐私计算之三:差分隐私

向数据或查询结果添加噪声,实现个体信息不可逆保护。

第 58 页课件

关键术语

差分隐私DP
通过加噪声让单个个体是否在数据集中无法被判断的保护方法

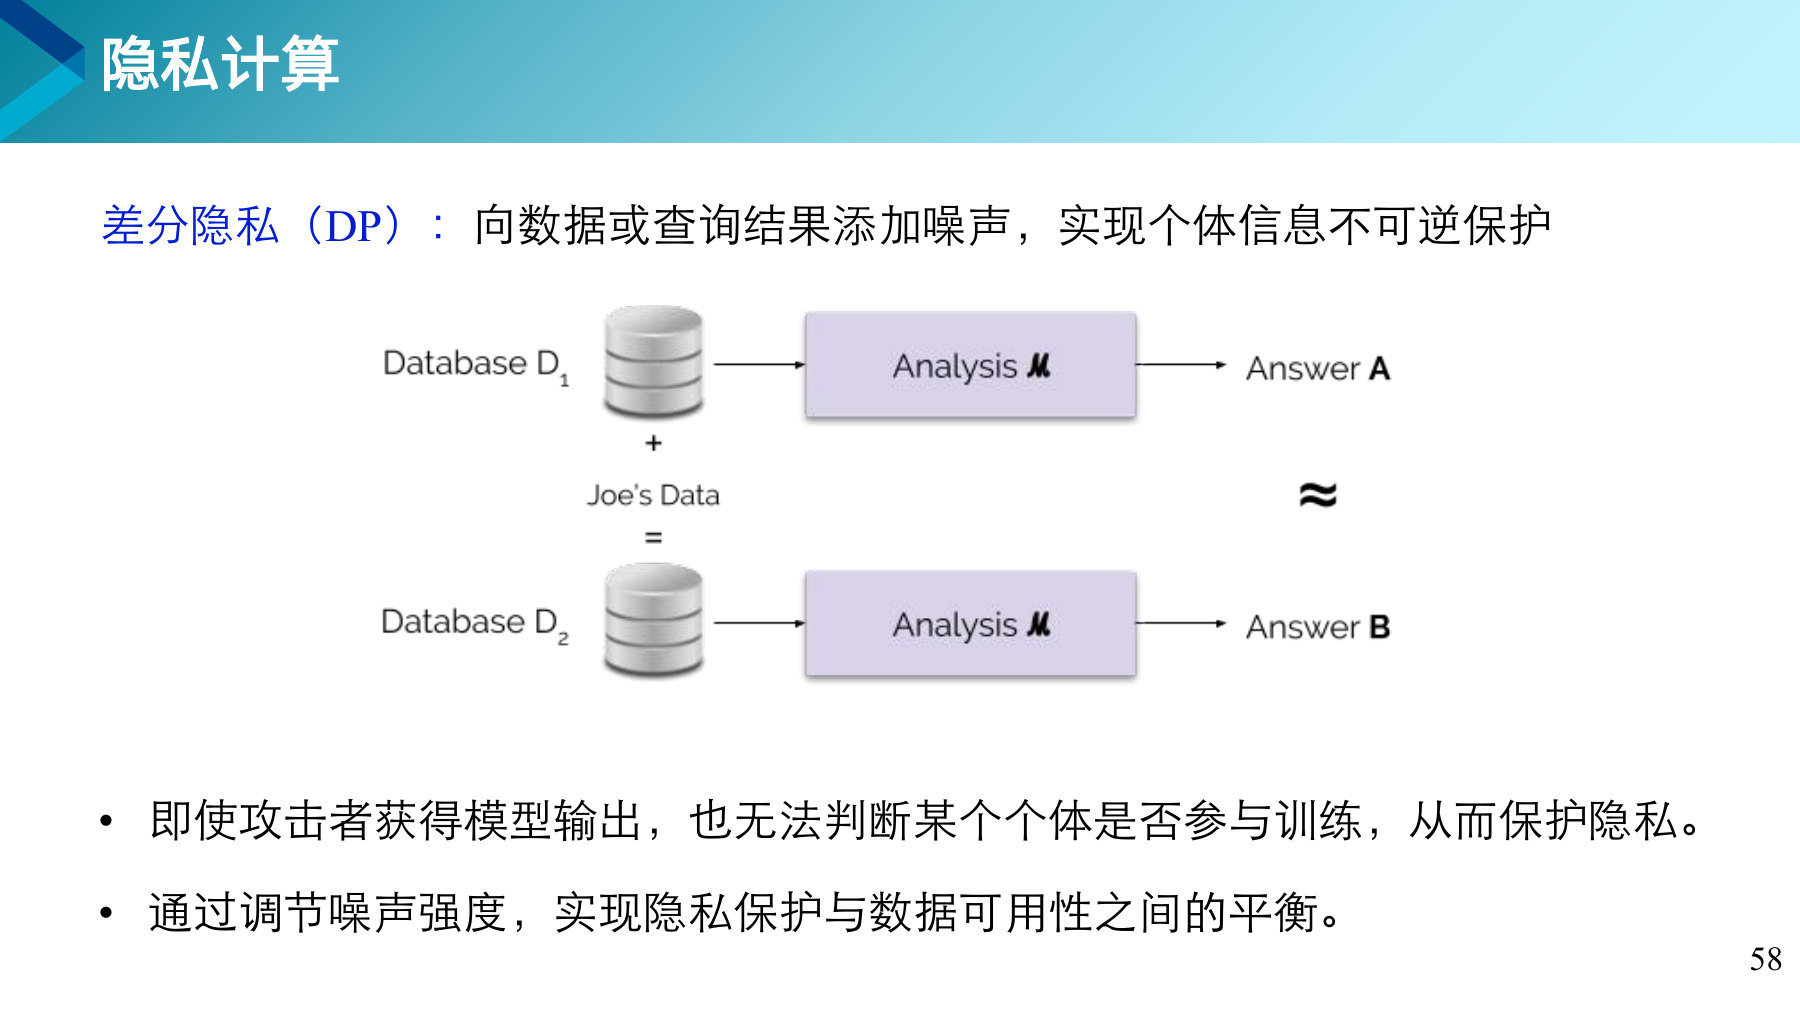
重 点图上那两个数据库

上面那个包含某个人的数据,下面那个不包含。加了噪声之后,两个数据库给出的分析结果几乎一样。既然结果看不出差别,攻击者就无法判断这个人有没有参与训练。

打个比方像在一群人里说话

你想统计全班有多少人考试作弊过,直接问没人敢答。改成让每个人先掷一次硬币,正面就如实回答,反面就随便答。个体的答案不可信了,但全班的比例仍然能算出来。

知道更多噪声大小要权衡

通过调节噪声强度,实现隐私保护与数据可用性之间的平衡。噪声太小保护不够,太大结果就不准了。

想一想

加了噪声的统计结果,为什么还能用?

59
第 8 章 · 第七节

隐私计算之四:联邦学习

用数据不出本地的方式实现分布式协同模型训练。

第 59 页课件

关键术语

联邦学习FL
各方在本地训练、只上传参数更新、由服务器聚合成全局模型的训练方式

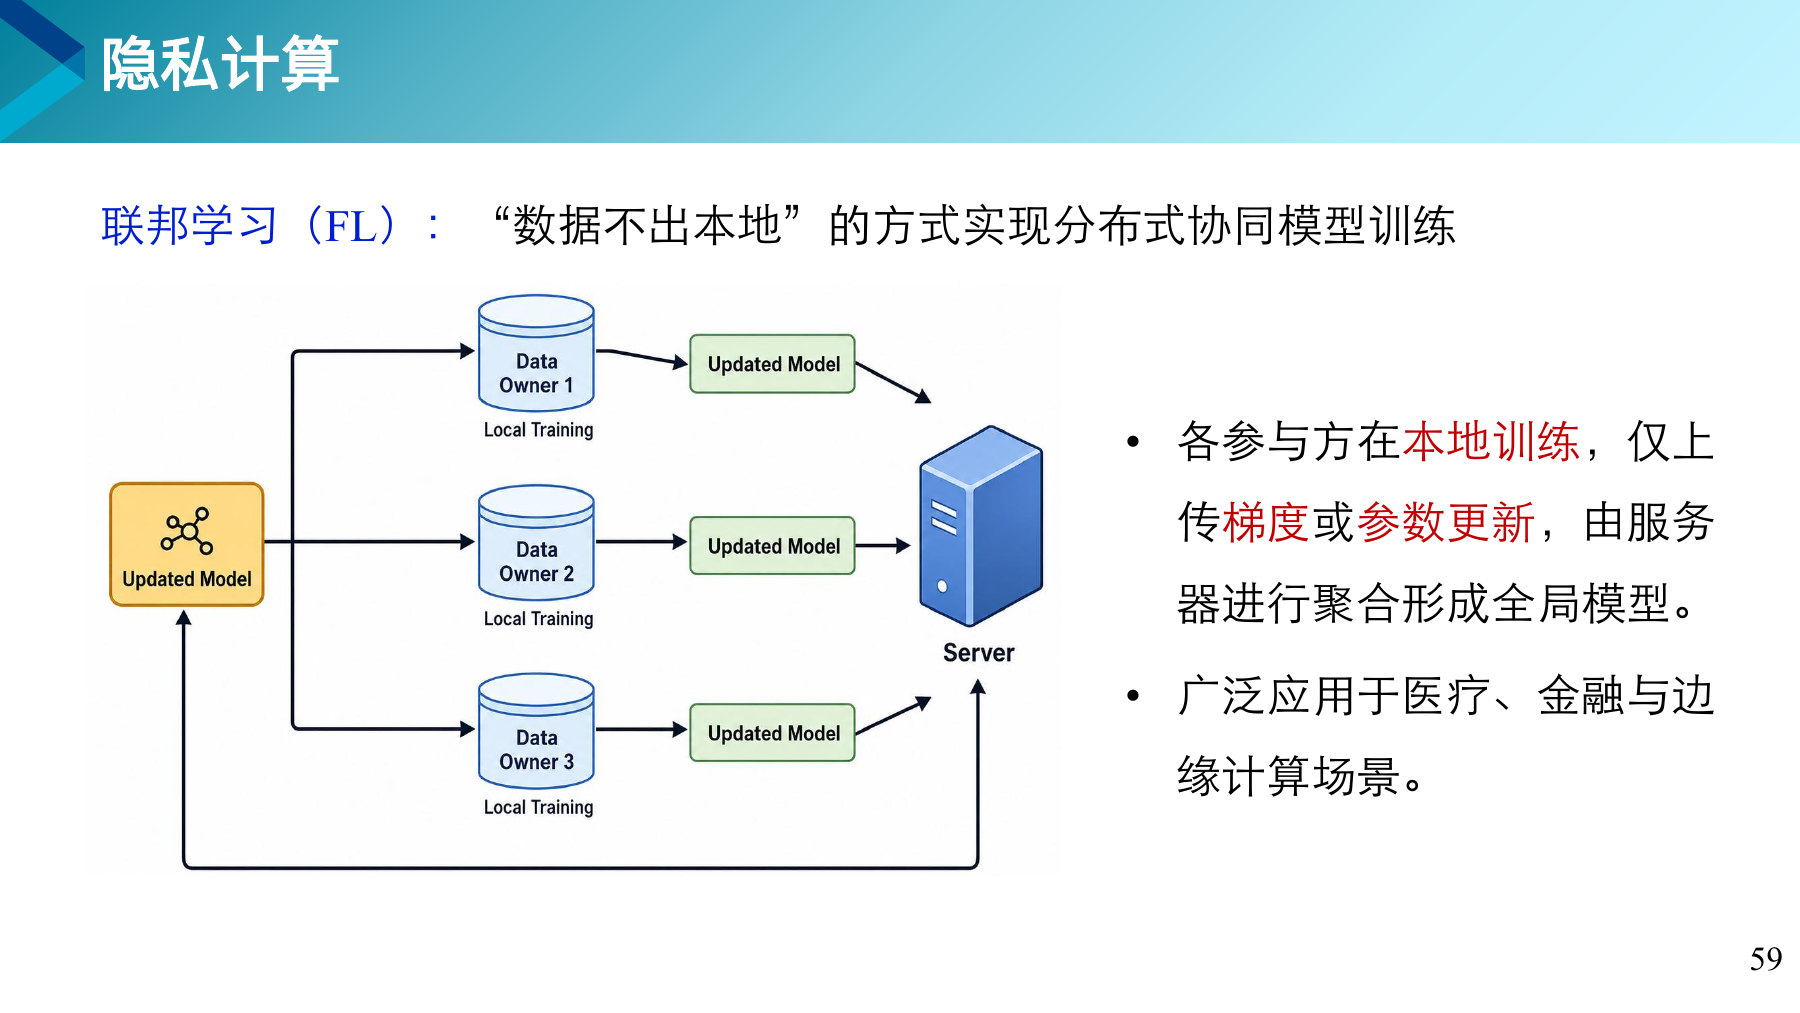
重 点图上那条链路

各参与方在本地训练,只上传梯度或参数更新,由服务器进行聚合形成全局模型,再把全局模型发回各方。数据始终留在原地,来回跑的只是参数。

打个比方像几个厨师交换心得

每个人用自己的食材在自己厨房做菜,做完之后不交换食材,只交换心得。汇总起来大家的手艺都提高了,但谁也没见过别人的食材。

知道更多应用在哪

广泛应用于医疗、金融与边缘计算场景。第 7 章第 73 页讲农业时提过它,那里的场景是各地农场的数据不方便集中。

想一想

只交换参数不交换数据,真的就安全了吗?

保山学院·人工智能教研室·曹鼎鼎